Domain aquasculpt.de kaufen?
Wir ziehen mit dem Projekt
aquasculpt.de um.
Sind Sie am Kauf der Domain
aquasculpt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain aquasculpt.de kaufen?
Ist ein TPM-Chip vorhanden?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über das spezifische Gerät habe, über das wir sprechen. Ein TPM-Chip (Trusted Platform Module) ist eine Sicherheitskomponente, die auf einigen Computern und Motherboards vorhanden sein kann, um die Sicherheit von Verschlüsselungsschlüsseln und anderen sicherheitsrelevanten Funktionen zu gewährleisten. Es wäre am besten, die technischen Spezifikationen des Geräts zu überprüfen oder den Hersteller zu kontaktieren, um herauszufinden, ob ein TPM-Chip vorhanden ist. **
Ist TPM 2.0 nicht vorhanden, aber Windows 11?
Ja, Windows 11 erfordert TPM 2.0, um installiert und ausgeführt werden zu können. Wenn ein Computer kein TPM 2.0 hat, wird er nicht in der Lage sein, Windows 11 zu installieren oder zu verwenden. Es ist wichtig, die Systemanforderungen von Windows 11 zu überprüfen, bevor man ein Upgrade durchführt. **
Ähnliche Suchbegriffe für TPM-Unterstützung vorhanden
Top-Angebote
Produkte zum Begriff TPM-Unterstützung vorhanden:
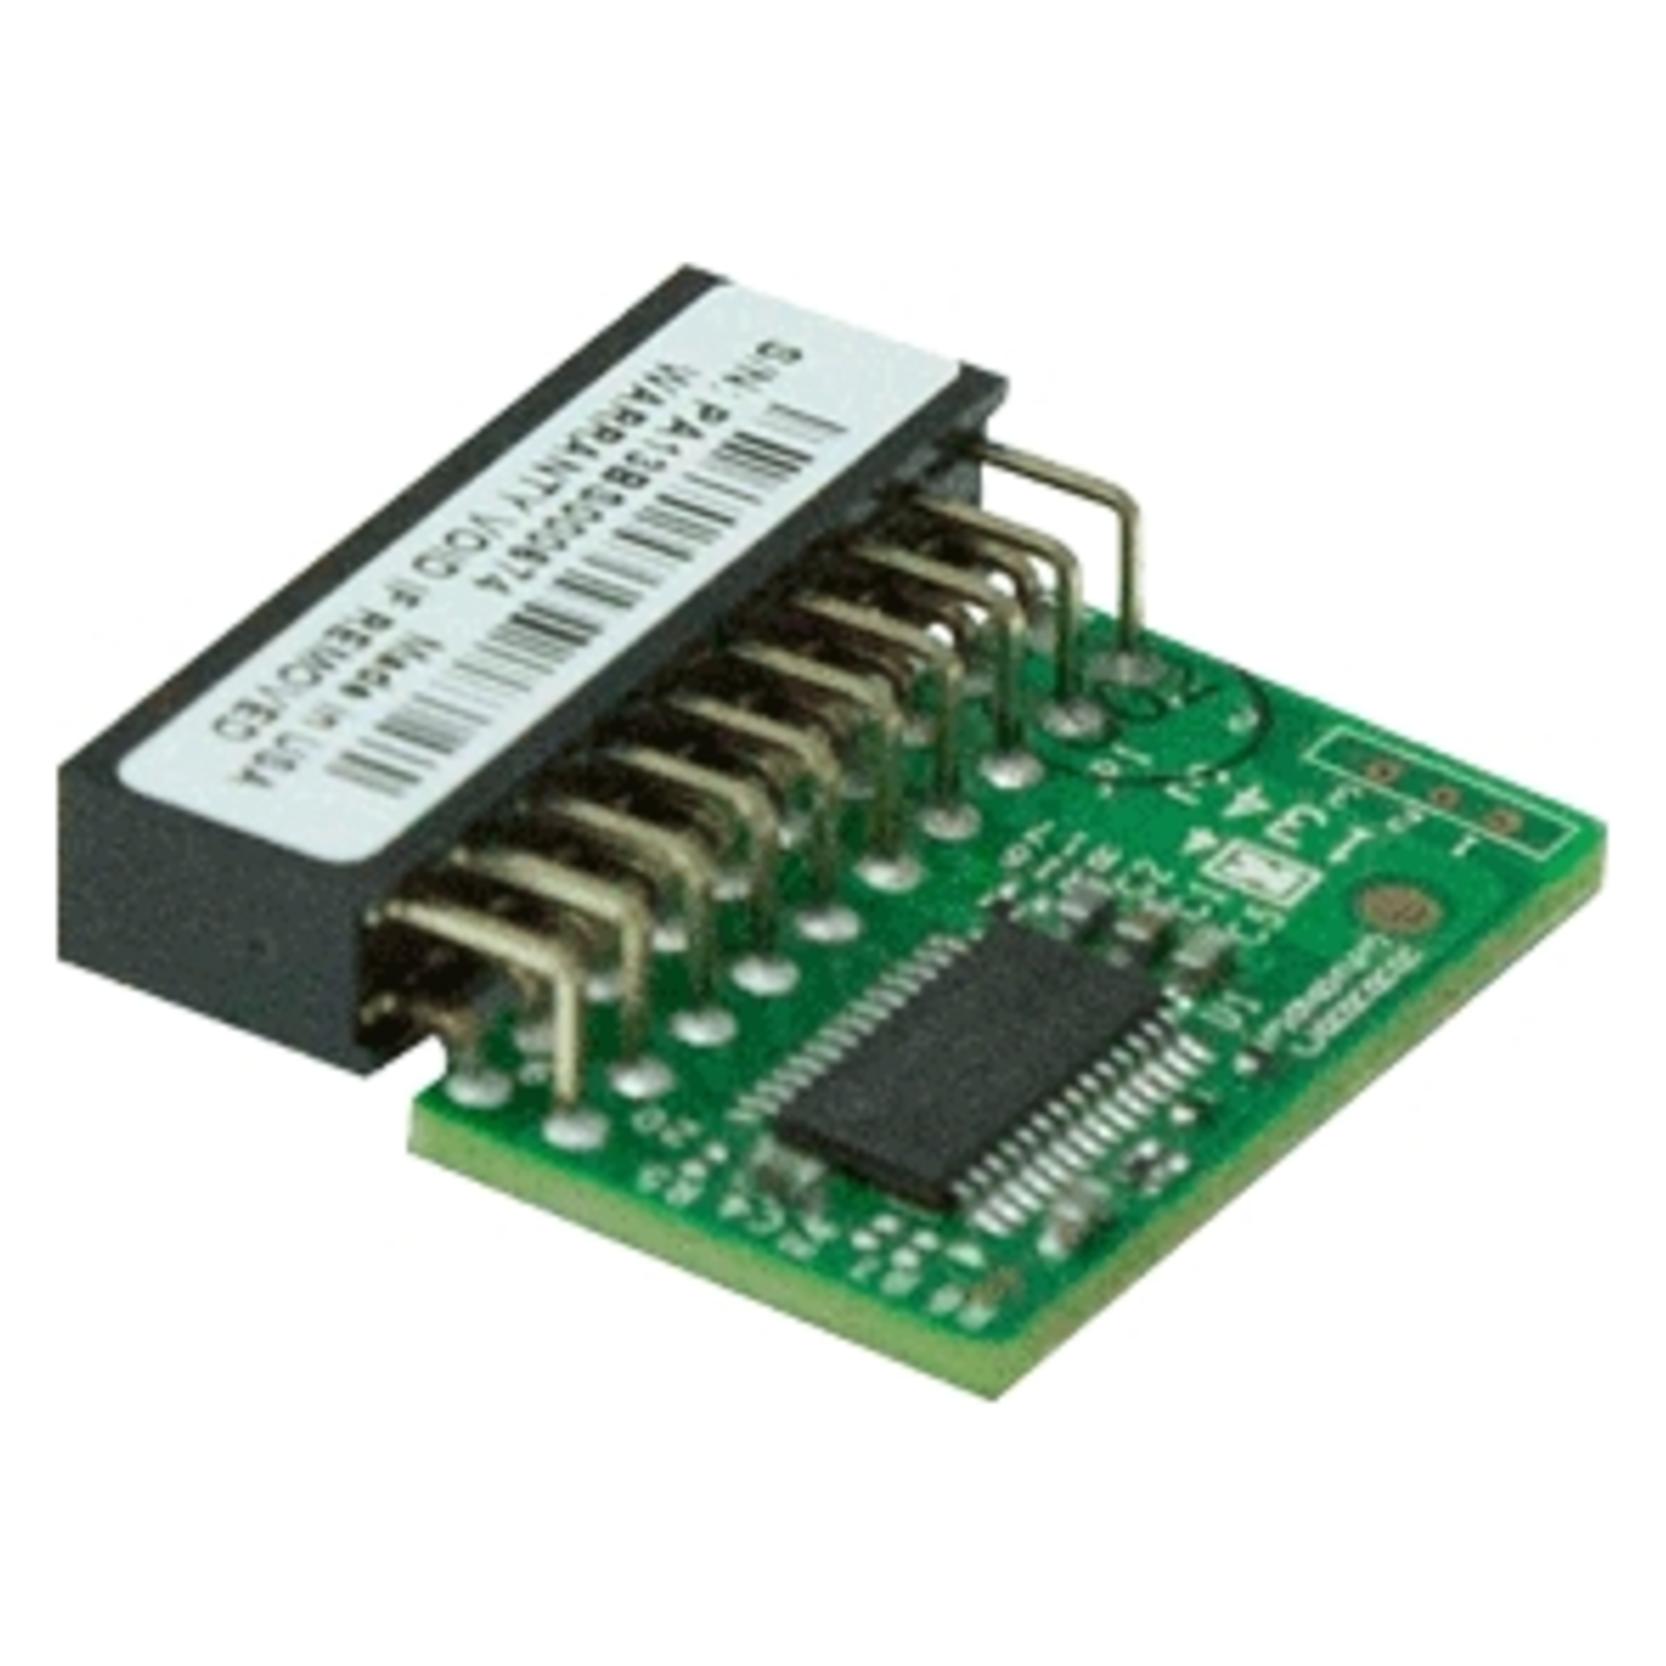
-
Warum ist Windows 11 nicht kompatibel, weil kein TPM 2.0 vorhanden ist?
Windows 11 erfordert TPM 2.0, da es eine Sicherheitsfunktion ist, die den Schutz des Systems vor bestimmten Angriffen verbessert. Es ist möglich, dass ältere Computer oder Computer mit niedrigeren Spezifikationen kein TPM 2.0 haben, was bedeutet, dass sie nicht mit Windows 11 kompatibel sind. Microsoft hat diese Anforderung eingeführt, um sicherzustellen, dass Benutzer ein sicheres und zuverlässiges Betriebssystem verwenden. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ist die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung vorhanden?
Ja, die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung ist vorhanden. Diese Funktion ermöglicht es, die Pfeiltasten zur Navigation in der Befehlszeile zu verwenden, um bereits eingegebene Befehle zu bearbeiten. Durch die bash-ähnliche Zeilenbearbeitung können Benutzer effizienter arbeiten und Fehler in Befehlen leichter korrigieren. Dies ist eine nützliche Funktion, die die Verwendung der Befehlszeile erleichtert. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff TPM-Unterstützung vorhanden:
-
Garten BRUNNEN SOLAR TEICHPUMPE SOLAR SPRINGBRUNNEN GARTENBRUNNEN SOLAR WASSERSPIEL Muse mit Wasserkrug Set SOLAR PUMPE TEICHPUMPE f. TERRASSE TEICH Garten GARTENTEICH (7-SP02127V007)<p>Der <strong>Gartenbrunnen Solar Teichpumpe</strong> ist eine stilvolle und funktionale Ergänzung für jeden Garten oder Teich. Mit einer beeindruckenden Höhe von ca. 50 cm und einer eleganten Optik in <strong>braun</strong>, die an Kupfer erinnert, bringt dieser <strong>Solar Springbrunnen</strong> Leben und Bewegung in dein Wasserbecken. Das ansprechende Design sorgt nicht nur für eine dekorative Note, sondern erfüllt auch eine wichtige Funktion: Die Pumpe sorgt für eine maximale Fördermenge von <strong>180 l/h</strong> und reichert das Wasser mit Sauerstoff an, was besonders vorteilhaft für Fische und Pflanzen ist.</p><p>Die <strong>Solarpumpe</strong> wird durch ein hochwertiges Solarpanel mit einer Leistung von <strong>1,3 Watt</strong> betrieben, was eine umweltfreundliche und kosteneffiziente Lösung darstellt. Das System ist komplett anschlussfertig und lässt sich schnell und unkompliziert installieren. Dank des wetterfesten Materials aus <strong>Polyresin</strong> ist der Brunnen robust und langlebig, sodass du lange Freude an diesem attraktiven Wasserspiel haben wirst.</p><p>Verleihe deinem Garten oder Teich mit diesem <strong>Solar Wasserspiel</strong> eine besondere Atmosphäre und genieße die beruhigenden Klänge des plätschernden Wassers. Der Gartenbrunnen ist nicht nur ein Blickfang, sondern auch eine wertvolle Bereicherung für dein Ökosystem.</p>89,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist ein TPM-Chip vorhanden?
Das kann ich nicht mit Sicherheit sagen, da ich keine Informationen über das spezifische Gerät habe, über das wir sprechen. Ein TPM-Chip (Trusted Platform Module) ist eine Sicherheitskomponente, die auf einigen Computern und Motherboards vorhanden sein kann, um die Sicherheit von Verschlüsselungsschlüsseln und anderen sicherheitsrelevanten Funktionen zu gewährleisten. Es wäre am besten, die technischen Spezifikationen des Geräts zu überprüfen oder den Hersteller zu kontaktieren, um herauszufinden, ob ein TPM-Chip vorhanden ist. **
-
Ist TPM 2.0 nicht vorhanden, aber Windows 11?
Ja, Windows 11 erfordert TPM 2.0, um installiert und ausgeführt werden zu können. Wenn ein Computer kein TPM 2.0 hat, wird er nicht in der Lage sein, Windows 11 zu installieren oder zu verwenden. Es ist wichtig, die Systemanforderungen von Windows 11 zu überprüfen, bevor man ein Upgrade durchführt. **
-
Warum ist Windows 11 nicht kompatibel, weil kein TPM 2.0 vorhanden ist?
Windows 11 erfordert TPM 2.0, da es eine Sicherheitsfunktion ist, die den Schutz des Systems vor bestimmten Angriffen verbessert. Es ist möglich, dass ältere Computer oder Computer mit niedrigeren Spezifikationen kein TPM 2.0 haben, was bedeutet, dass sie nicht mit Windows 11 kompatibel sind. Microsoft hat diese Anforderung eingeführt, um sicherzustellen, dass Benutzer ein sicheres und zuverlässiges Betriebssystem verwenden. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für TPM-Unterstützung vorhanden
-
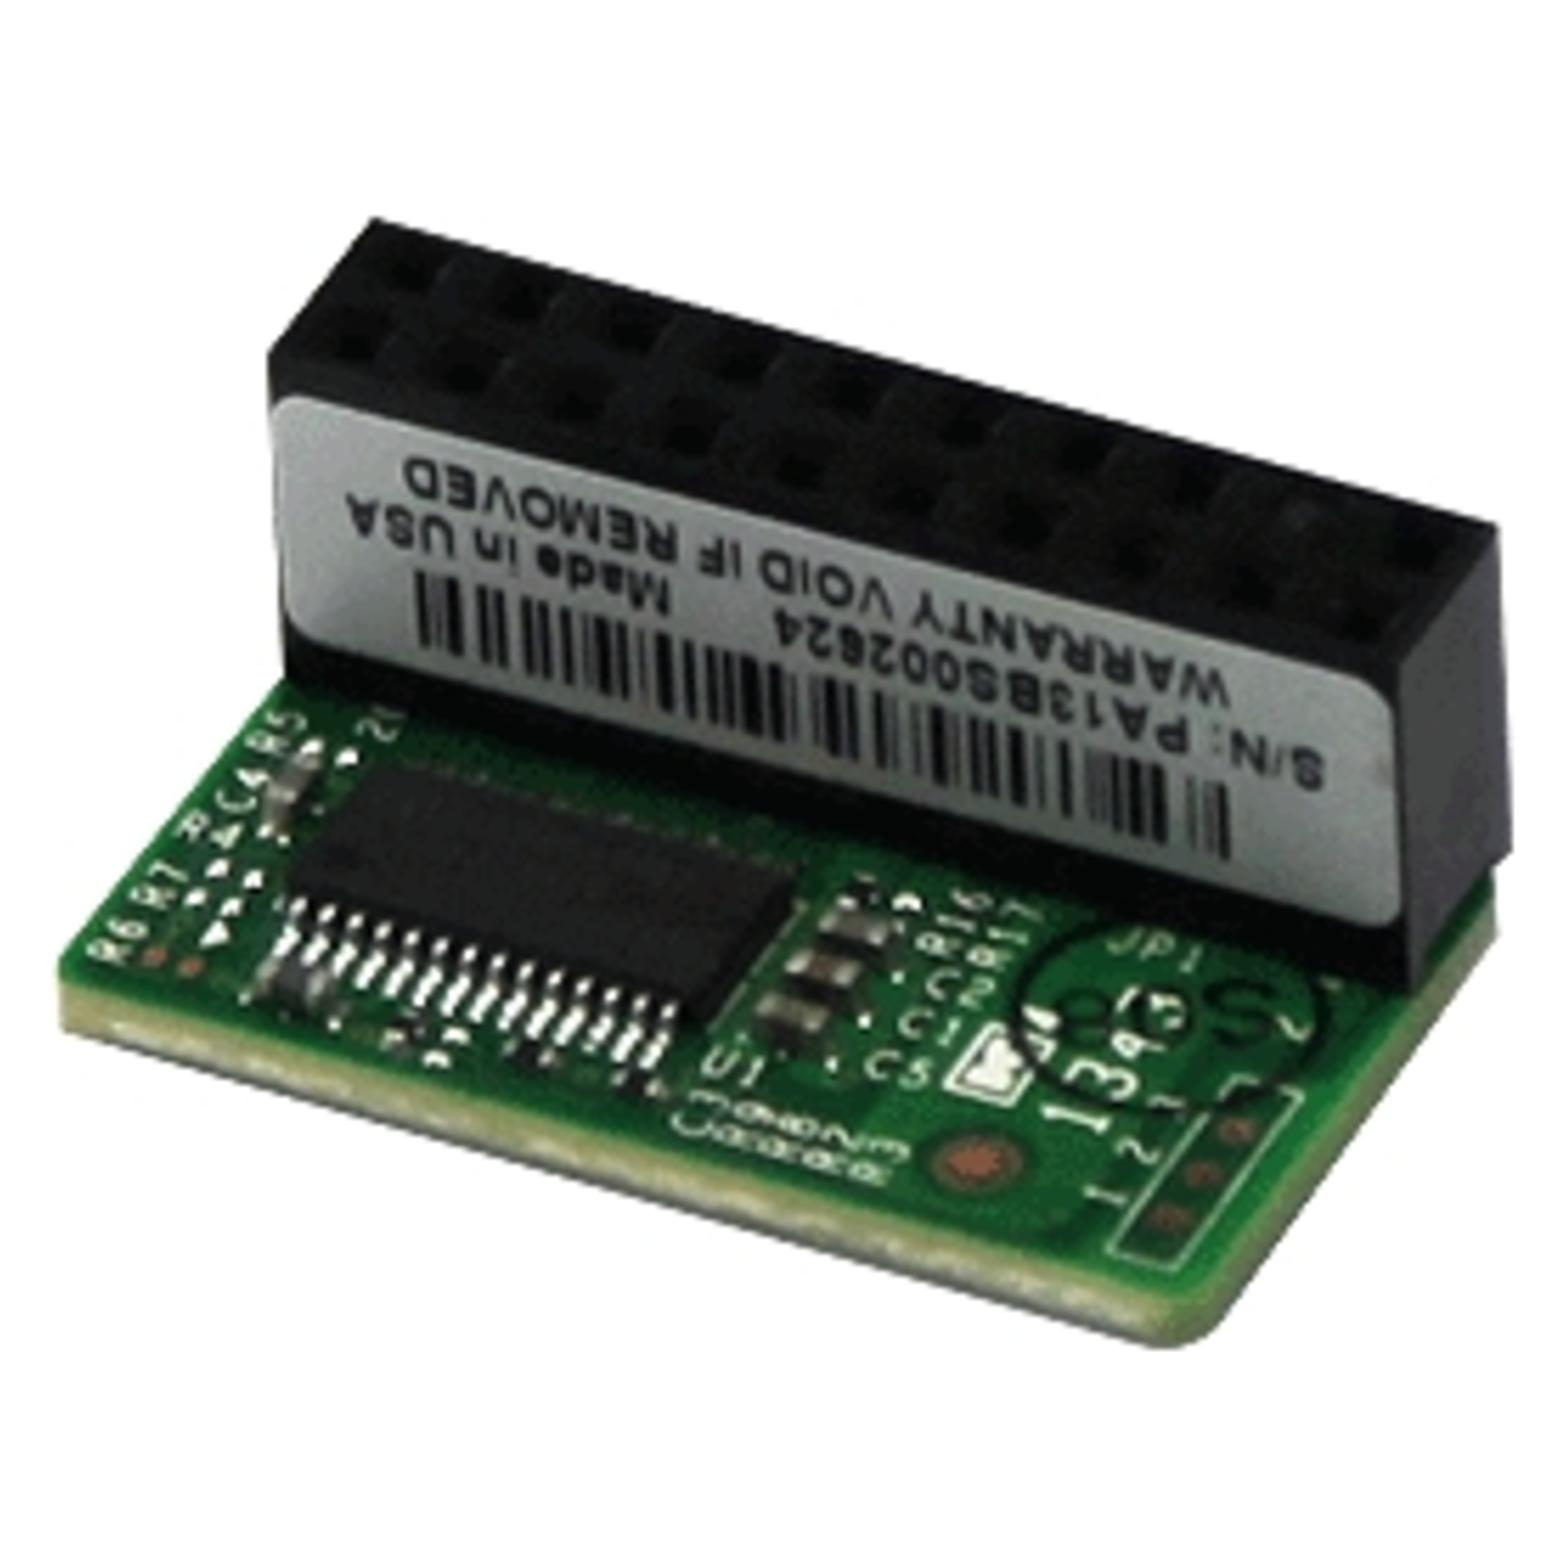
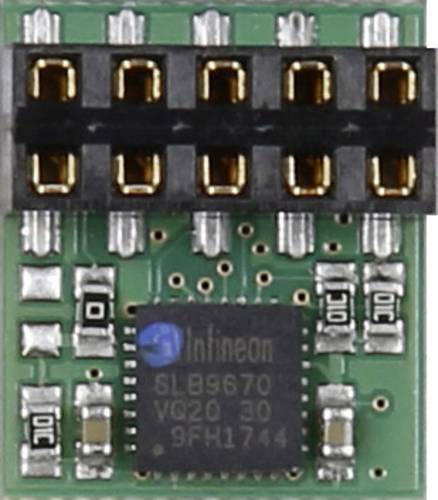
Joy-it RB-TPM-MODUL Raspberry Pi TPM Modul 1St.Trusted Platform Modul als Aufsteckmodul für den Raspberry Pi. Nutzt SPI um mit dem Pi zu kommunizieren. Kompatibel mit allen Raspberry Pi Modellen (Pi 3, Pi 2, Pi 1, Pi Zero). Kompakter Footprint, damit weitere GPIO-Pins ohne Probleme genutzt werden können. 2x5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt. Ein Hardware T P M hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung / Signaturen, Speichern von Krypto-Schlüsseln, u.v.m. Das Modul kann auch als True Hardware Random Number Generator (TRNG) eingesetzt werden, wenn man eine gute Quelle für Zufall braucht! Features: .Infineon Optiga SLB 9670 TPM 2.0 .Konform mit TPM Spezifikation 2.0 Rev. 01.38 .NEU: ab Raspbian Stretch mit dem Kernel 4.14.85 build in Support mit einem Device Tree Overlay .TRNG (Echter Zufallszahlengenerator) - True Hardware Random Number Generator .Schnittstelle zum Pi: SPI .Kompatibel mit allen bisher erschienen Raspberry Pi Modellen (u.a. Pi 3, Pi Zero, etc.) .Kompakte Baugröße durch 2x5 Pinheader, dadurch bleiben die restliche IO-Ports frei zur Verfügung .ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar .passt in gängige Standardgehäuse mit herein .Built-In Support für Windows 10 IoT33,87 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ist die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung vorhanden?
Ja, die Unterstützung für minimale bash-ähnliche Zeilenbearbeitung ist vorhanden. Diese Funktion ermöglicht es, die Pfeiltasten zur Navigation in der Befehlszeile zu verwenden, um bereits eingegebene Befehle zu bearbeiten. Durch die bash-ähnliche Zeilenbearbeitung können Benutzer effizienter arbeiten und Fehler in Befehlen leichter korrigieren. Dies ist eine nützliche Funktion, die die Verwendung der Befehlszeile erleichtert. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.